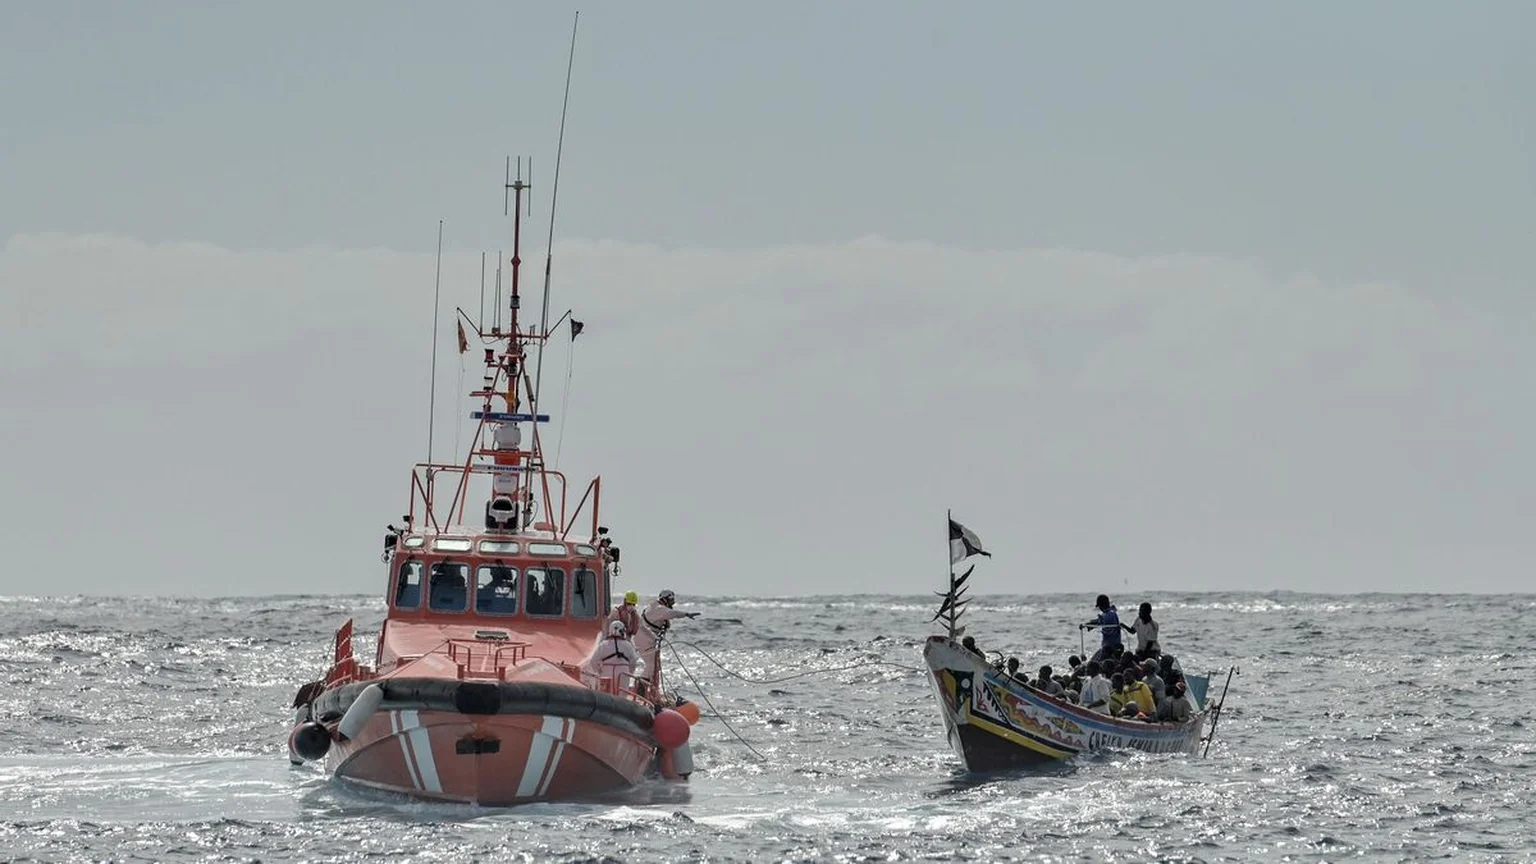
Una intrusión informática dejó fuera de servicio varios sistemas de Salvamento Marítimo justo cuando no paraban de llegar embarcaciones a las costas canarias: cayucos, pateras y lanchas. Uno de los afectados es el SIGO, la herramienta que reúne los avisos de emergencia de todos los centros de salvamento.
El ataque alcanzó asimismo al SIMAN, que controla el mantenimiento de las embarcaciones, y a Navision, el sistema que lleva la parte burocrática de la institución. Los atacantes fueron descubiertos de madrugada, el 4 de noviembre, cuando los equipos destinados en Canarias vivían su nivel de alerta máxima.
Fuentes del organismo confirman el incidente. Según cuentan, en cuanto detectaron el problema pusieron en marcha tareas para frenarlo y recuperar los equipos, y han endurecido las protecciones informáticas. Aseguran que las operaciones de rescate «se han desarrollado con normalidad». Una empleada de los equipos de rescate confirma esa versión y asegura que las comunicaciones de emergencia funcionaron sin interrupciones.
El momento no podía ser peor. Desde que comenzó este mes, al menos 9.000 personas han llegado a Canarias en embarcaciones precarias. El sábado se batió el récord de desembarcos en un solo día, con 1.580. El Gobierno ha declarado la emergencia migratoria en las islas y ha enviado un buque extra para reforzar los rescates.
Un ataque de secuestro de archivos
Salvamento Marítimo describe el ciberataque como un incidente de ransomware: los atacantes secuestran los archivos de la víctima y exigen un rescate para devolverlos. El caso se ha denunciado ante la Policía Nacional y se ha comunicado al CCN-CERT, el Centro Criptológico Nacional, dependiente del CNI y encargado de la ciberseguridad de las instituciones públicas. Ambos organismos investigan lo ocurrido y establecen las medidas necesarias.
El organismo no ha respondido a las preguntas sobre si el ataque guarda relación con la crisis migratoria. Tampoco hay pruebas de que ambos hechos estén vinculados.
La investigación apunta a un grupo conocido como Booba Team, que empezó sus ofensivas a mediados de 2026. Esta banda practica el doble secuestro: primero roba información confidencial y después cifra los archivos para dejarlos inaccesibles. Si la víctima no paga, amenaza con publicar los datos robados en foros de filtraciones de la dark net, una parte oculta de internet a la que no se llega con un navegador normal.
Por ahora, sin robo confirmado
Salvamento Marítimo asegura que, por el momento, «no consta robo de información». Booba Team tampoco ha reivindicado el ataque en los canales que usa habitualmente para señalar a sus víctimas. Hasta ahora, el grupo había centrado sus ataques en empresas, instituciones públicas y sanitarias.
Mientras tanto, el equipo de ciberseguridad del organismo ha enviado una nota interna a los trabajadores. Les pide no abrir ni responder correos relacionados con Booba Team o con el incidente, no descargar archivos adjuntos y no pulsar enlaces. La comunicación también exige que todos los usuarios cambien su contraseña corporativa lo antes posible.
El caso llega en el peor momento para un servicio que depende de la rapidez de sus sistemas en el mar. La organización insiste en que los rescates siguen operativos, pero la investigación deberá responder a dos preguntas: si los atacantes llegaron a robar datos y si el ataque tuvo alguna relación con la crisis que vive Canarias.