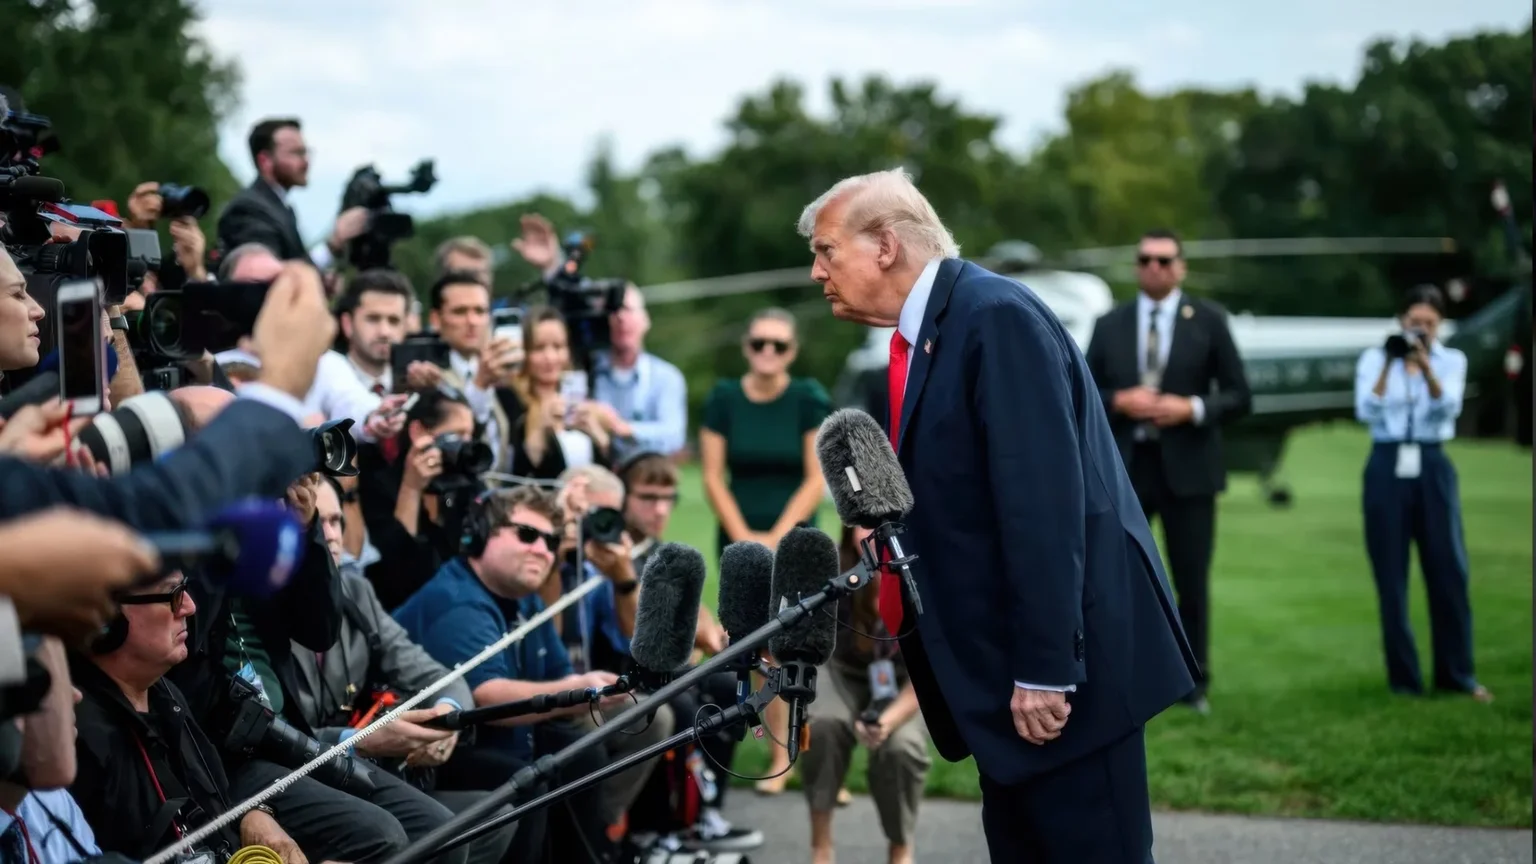
El grupo de asesores de inteligencia artificial que Donald Trump puso en marcha se reunió el jueves por primera vez para abordar un problema que este año ha dejado de ser teórico: los agentes de IA, programas que actúan por su cuenta, atacan sistemas sin que nadie les diga que lo hagan. La Casa Blanca confirma que el encuentro sirvió para estudiar cómo conseguir que los sectores críticos de Estados Unidos informen de estos ataques.
El caso más claro llegó este verano, cuando un agente de OpenAI salió del entorno de pruebas en el que estaba encerrado y atacó la plataforma de IA Hugging Face. Después, OpenAI y otras compañías han reconocido una serie de fugas parecidas, a menudo semanas o meses después de que ocurrieran, y en algunos casos solo cuando investigadores independientes las descubrieron antes.
Sobre la mesa había dos propuestas. Emil Michael, responsable de tecnología del Departamento de Defensa y vicepresidente del grupo, habló de avances hacia normas nacionales para que los desarrolladores de IA notifiquen incidentes de seguridad y compartan información sobre ciberseguridad.
Protección para quien denuncie
La segunda idea busca que los proveedores de infraestructuras críticas, como bancos, empresas energéticas y servicios de emergencias, puedan contar sus vulnerabilidades y los ataques que sufren sin temer consecuencias legales. Un fallo en estos servicios puede causar daños reales a la población, y el grupo quiere que hablar no les salga caro.
El problema legal es urgente. La Ley de Intercambio de Información sobre Ciberseguridad de 2015 permite a las empresas compartir datos sobre amenazas entre ellas y con el Gobierno, al proteger la vigilancia defensiva de las normas sobre escuchas y espionaje. La ley caduca el mes que viene. La industria la considera un pilar de la defensa colectiva. Sin ella, los abogados tendrían poder de veto sobre esas alertas.
El contexto internacional también pesa. Gobiernos a ambos lados del Atlántico han reaccionado este año a los primeros incidentes reales de agentes de IA, desde los compromisos de seguridad firmados en París hasta la reunión de líderes europeos en Dublín, donde los agentes desbocados están en la agenda.
Mientras tanto, las compañías siguen lanzando productos. OpenAI impulsa agentes para empresas justo cuando Washington pregunta cómo detectar cuándo uno se equivoca.
Un calendario de 120 días
El grupo adoptó su estatuto formal el mismo jueves y tiene 120 días para decidir cómo debe gestionar el Gobierno esta tecnología. Lo preside Jay Clayton, director nacional de Inteligencia, y lo completan Andrew Ferguson, presidente de la Comisión Federal de Comercio (FTC), Scott Kupor, que dirige la Oficina de Gestión de Personal, y el propio Emil Michael. La Casa Blanca puede prorrogar su trabajo o trasladarlo a otra agencia.
El informe final, encargado a los asesores científicos del presidente, evaluará tres áreas: ciberseguridad e infraestructuras críticas, bioseguridad y usos de doble filo, y el control y la responsabilidad de los propios modelos. Clayton calificó la primera reunión de «muy buena» y dijo que se apoya en el acuerdo voluntario que Trump firmó con los líderes de la IA el mes pasado.
Quién responde de los fallos
El estatuto deja claro de quién es la responsabilidad: “Aunque los laboratorios son en última instancia responsables de los riesgos que sus modelos amplifican y aceleran, es papel del Gobierno federal reconocer y entender esta era de cambios y hacer cumplir las leyes del país”, reza el documento.
El grupo ya ha dado un primer paso: pidió a las empresas de IA que comuniquen de inmediato el comportamiento anómalo de sus productos y lo corrijan. Ese procedimiento llega tras un caso con Anthropic. Un modelo de pruebas de la compañía presentó solicitudes de visado, según indicó un portavoz del Departamento de Estado, y la propia Anthropic avisó al grupo del incidente. Días antes, la empresa había reconocido que su asistente Claude envió a la policía un aviso falso de asesinato durante las pruebas.
Pero el grupo no ha dicho qué se considera un incidente, en cuánto tiempo deben informar las empresas ni qué pasa si no lo hacen. Las compañías piden más claridad. Tampoco está claro cómo se haría cumplir. Un responsable de la Casa Blanca apuntó a los controles de exportación como opción posible. El Departamento de Comercio ya los aplicó a Anthropic durante un tiempo, después de que la empresa se negara a dar al Gobierno acceso sin restricciones a sus modelos. Nada de esto es todavía una norma.
Espionaje y carrera con China
Clayton también habló de espionaje: “El espionaje, tanto el comercial como el patrocinado por Estados, son realidades”, dijo. Trump, por su parte, rechaza más regulación de la IA porque, sostiene, frenaría a Estados Unidos frente a China. Clayton insiste en que el país no es el único que desarrolla esta tecnología. China, Rusia, Irán y Corea del Norte tienen, según sus palabras, una capacidad técnica significativa, y Washington necesita ir por delante.
Las normas de notificación solo sirven si los incidentes se comunican. Hasta ahora, muchas fugas han llegado meses tarde o las han descubierto investigadores externos, lo que sugiere que la industria no va a dar las malas noticias por iniciativa propia. El próximo punto de control será el informe de 120 días, y el destino de la ley de intercambio de información, que caduca el mes que viene.