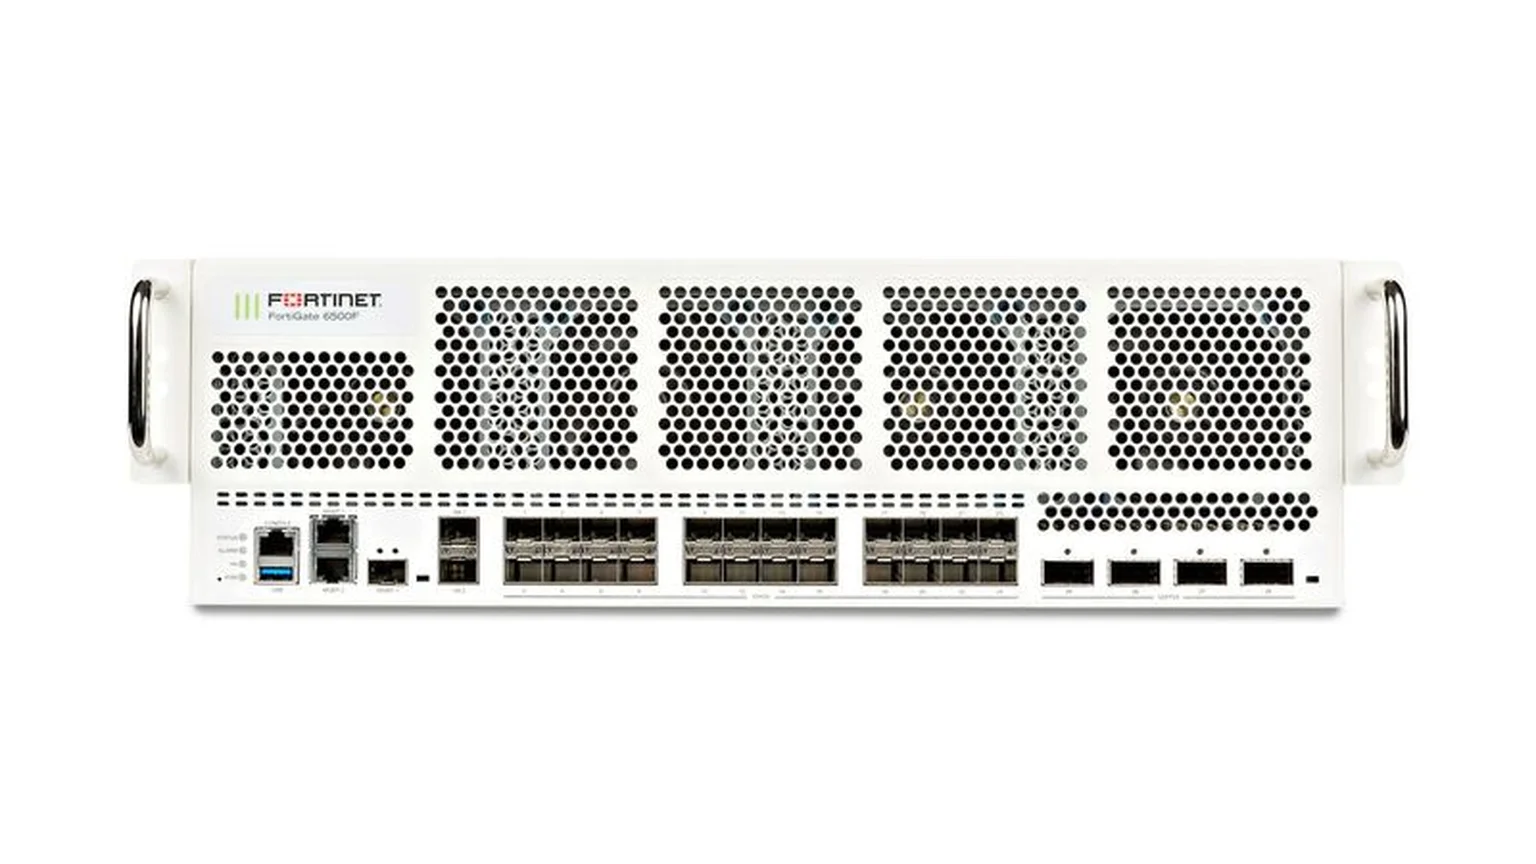
Fortinet ha publicado correcciones para ocho vulnerabilidades críticas que afectan a varias de sus líneas de productos, entre ellas cortafuegos, herramientas de gestión centralizada y servicios de acceso remoto desde la nube. Dependiendo del servicio y de cómo esté configurado, un atacante podría ejecutar comandos en el equipo, colarse en datos de otros clientes, alterar las rutas por las que circula el tráfico o dejar un dispositivo inutilizado. Como Fortinet fabrica equipos muy usados por empresas y administraciones, el aviso obliga a revisar cuanto antes qué versiones tienen en uso.
Los productos afectados son FortiOS, el sistema operativo de los cortafuegos de la compañía, en varias ramas que van de la 7.2 a la 8.0. También lo están FortiManager y FortiAnalyzer, que sirven para administrar muchos equipos desde un único panel y para guardar y analizar registros de actividad, además de sus versiones en la nube. Figuran también FortiAnalyzer-BigData, FortiSASE, un servicio de seguridad para trabajadores que se conectan desde cualquier lugar, y su variante FortiSASE-Sovereign.
Los fallos más peligrosos
El riesgo más alto está en CVE-2026-126261, que permite a un atacante sin credenciales ejecutar código en FortiManager si puede llegar al servicio que usan los equipos para registrarse. Otro fallo grave, CVE-2026-126170, afecta a la forma en que la interfaz JSON-RPC procesa las peticiones: un atacante sin autenticar puede ejecutar comandos mediante peticiones manipuladas, pero solo si esa API está activada.
Hay otros dos fallos de ejecución de comandos. CVE-2026-126260 y CVE-2026-126262 se producen en OFTP, el protocolo de comunicación entre equipos Fortinet. El primero es una falsificación de solicitudes del lado del servidor, un error que puede engañar al sistema para que se conecte a destinos no previstos por quien lo administra. El segundo es una inyección SQL, un error clásico que permite colar instrucciones en una base de datos. Con las funciones de FortiAnalyzer activadas, tanto en FortiAnalyzer como en FortiManager, ambos abren la puerta a ejecutar comandos sin credenciales.
CVE-2026-126259 tiene un matiz importante. Se trata de un fallo de autenticación en el procesamiento de paquetes de alta disponibilidad, la función que mantiene dos equipos copiando su estado para que uno pueda sustituir al otro si falla. Permite ejecutar comandos con privilegios de superadministrador, pero solo en configuraciones con FGSP, con standalone-config-sync o con escalado automático.
Otros riesgos menores
Los tres fallos restantes tienen un alcance más limitado. CVE-2026-126253 afecta al protocolo de enrutamiento OSPF: un atacante situado en una red adyacente puede difundir anuncios de estado de enlace manipulados sin autenticarse, lo que puede desviar tráfico. CVE-2026-126229 permite a un administrador ya autenticado saltarse la separación entre dominios virtuales, los compartimentos que aíslan la configuración de cada cliente. Y CVE-2026-126254 es un error en BGP, otro protocolo de rutas, que un vecino iBGP configurado puede aprovechar para tumbar el servicio con paquetes preparados.
Cómo protegerse mientras llega el parche
Para CVE-2026-126170, la recomendación de Fortinet pasa por desactivar la API JSON en los perfiles de administrador afectados, usando el comando set rpc-permit none, hasta que se instale la corrección. La compañía lo detalla en el boletín FG-IR-26-219. En el caso de CVE-2026-126259, el fabricante ofrece una protección provisional incluida en la actualización FMWP 26.082, explicada en el boletín FG-IR-26-273.
Las versiones corregidas son estas: FortiOS 8.0.2, 7.6.8, 7.4.13 o 7.2.14, o una posterior de su rama. FortiManager, FortiAnalyzer y sus variantes en la nube deben pasar a 7.6.8 o 7.4.12. En la rama 7.2 hay que migrar a una rama corregida para resolver CVE-2026-126229. En la 8.0, conviene instalar primero la 8.0.2 y después la 8.0.3, cuando se publique la corrección de CVE-2026-126170. FortiSASE tiene la solución en la versión 26.3.2.
Dos casos quedan abiertos. FortiAnalyzer-BigData tendrá corrección para CVE-2026-126170 en la versión 7.6.3 o posteriores, cuando esté disponible, y para CVE-2026-126260 los clientes deben confirmar con Fortinet qué versión aplica a ese producto. Mientras tanto, los equipos expuestos a internet son los primeros que conviene revisar, porque este tipo de fallos suele explotarse en cuanto se hacen públicos.