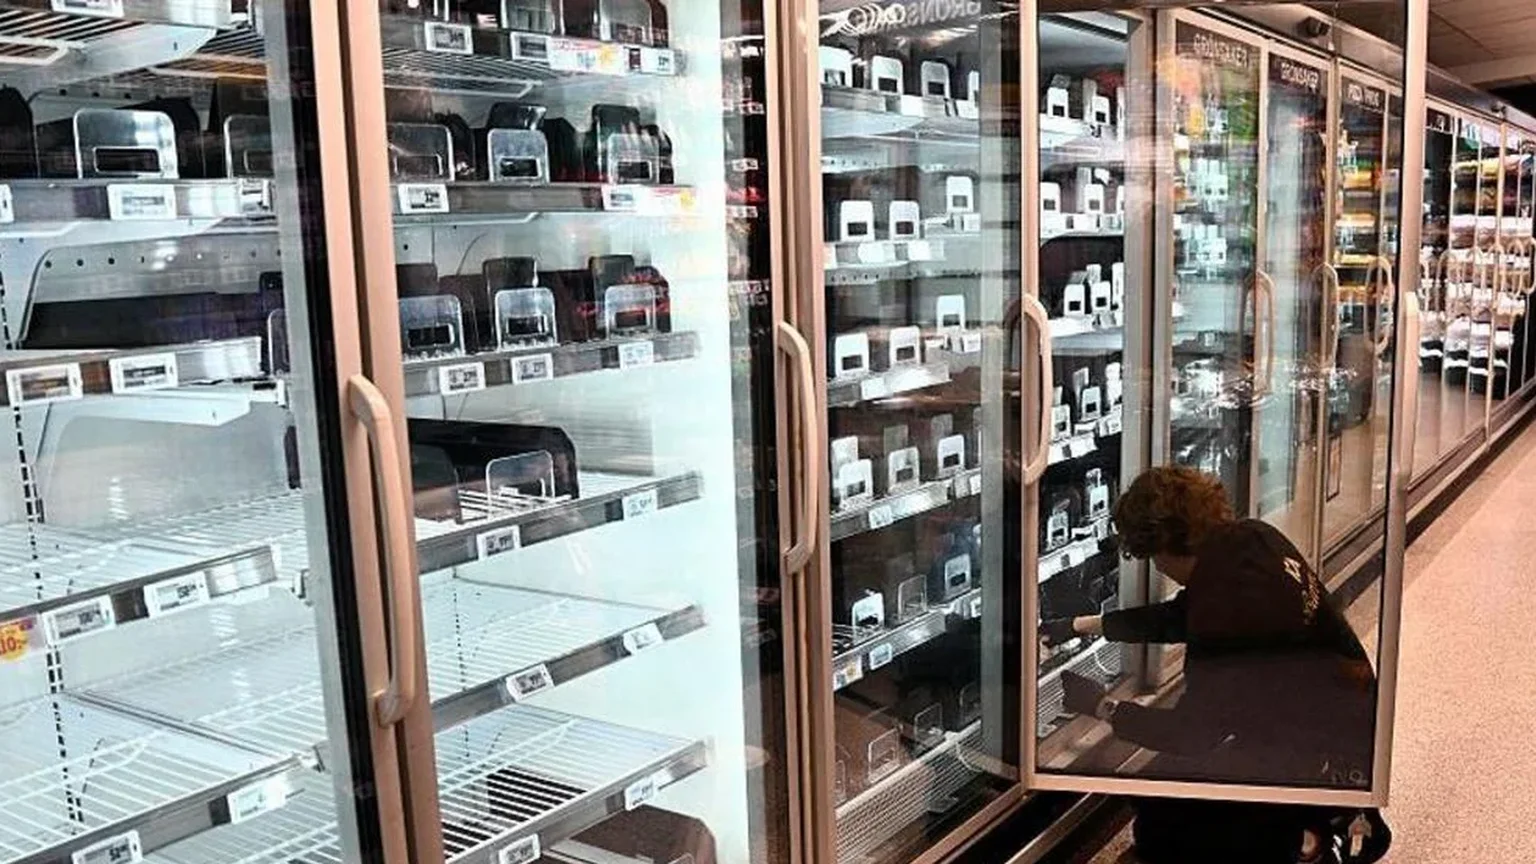
Una operación de ciberseguridad que se ha mantenido en secreto ha protegido decenas de miles de neveras y congeladores en el Reino Unido frente a piratas informáticos. Los equipos afectados pertenecen a grandes supermercados, almacenes, restaurantes, gasolineras y estadios, según ha podido saberse.
La amenaza venía de una vulnerabilidad detectada a finales de octubre por investigadores de seguridad. Si la hubieran encontrado los atacantes, los daños en el Reino Unido podrían haber sido mucho mayores que los vistos en Europa. Hasta ahora la campaña no se había hecho pública, para no dar pistas a los piratas mientras se corregía el problema.
Un fallo que podía replicarse
En Europa se han sucedido oleadas de ciberataques contra sistemas de refrigeración que han echado a perder toneladas de comida en cientos de tiendas y han causado pérdidas de millones de libras. Francia ha responsabilizado a Irán de una de esas oleadas, algo que Teherán niega. Hasta ahora se creía que el Reino Unido había quedado en gran medida al margen, porque su industria de refrigeración usa dispositivos distintos.
Sin embargo, el fallo existía. Un equipo de hackers éticos de la empresa Omega Systems lo descubrió y después lo verificó y amplió Pentest Partners, la firma que ayudó a dar la voz de alarma. A partir de ahí, el Centro Nacional de Ciberseguridad (NCSC) del Reino Unido, el departamento de Medio Ambiente, Alimentación y Asuntos Rurales (Defra) y la Agencia de Normas Alimentarias (FSA) se implicaron en la campaña para tapar los agujeros.
Carrera contra el tiempo
Los equipos organizaron llamadas con el sector y encargaron a personal que contactara con las empresas en riesgo. Miles de dispositivos que controlan decenas de miles de equipos de refrigeración se retiraron de internet, en algunos casos de forma remota y en otros físicamente. En ciertas instalaciones, el personal recibió la orden de desconectar los cables de red y vigilar las temperaturas a mano.
Se ha sabido que la mayoría de los grandes supermercados tuvieron que desviar a sus equipos informáticos para afrontar el riesgo. Un trabajador de una gran cadena explicó que durante una semana desconectaron cada día cientos de dispositivos.
«Se sentía como una carrera contra el tiempo, porque esperábamos otra oleada de ataques a las neveras», dijo esta persona, que no quiso ser identificada. «Desde el punto de vista del negocio, podría haber sido devastador, con interrupciones y problemas en la cadena de suministro. Nuestros almacenes tienen comida por valor de millones de libras que podría haberse estropeado si los piratas hubieran descubierto este método de ataque».
Tres oleadas de ataques este año
Este año se han registrado tres oleadas de ataques contra los controladores de temperatura de los equipos de refrigeración:
- En agosto se vieron afectadas neveras de algunas bases militares estadounidenses.
- A mediados de octubre, cientos de supermercados y plantas de procesado de alimentos en Francia sufrieron ataques contra sistemas de control de temperatura de Danfoss.
- Los días 1 y 2 de noviembre, decenas de supermercados de siete países europeos fueron atacados, con Bélgica y Luxemburgo como los más afectados. También resultaron afectados unos pocos centros de bancos de sangre en Francia.
Esas oleadas llevaron a un experto a revisar la seguridad de los controladores de refrigeración más usados en el Reino Unido, fabricados por la empresa británica Resource Data Management (RDM). La compañía discute que las vulnerabilidades encontradas sean tan graves, aunque se le reconoce una respuesta profesional para corregirlas.
Además de los supermercados, se avisó del riesgo a otros muchos sectores de alimentación y bebidas: tiendas de conveniencia, gasolineras, restaurantes y cadenas de comida rápida, recintos deportivos, hoteles, plantas de procesado de alimentos y almacenes frigoríficos.
«Estos controladores populares tenían un problema de contraseñas débiles parecido al de Danfoss y otros equipos que fueron atacados con éxito en ataques anteriores, así que había que dar el aviso cuanto antes y mantenerlo en secreto», explicó Ken Munro, de Pen Test Partners. «Con tanta atención sobre estos equipos tan extendidos, lo probable era que en cuestión de días los delincuentes o los piratas de Estados lo descubrieran».
La defensa de la empresa
RDM considera que comparar su caso con los equipos atacados en la Europa continental no es justo, porque para piratear sus neveras y congeladores habría que hacerse con un dispositivo físico. Los hackers éticos responden que ese hardware se puede comprar barato en internet, en plataformas como eBay.
El consejero delegado de RDM, Ged Evans, afirmó que se trató de una vulnerabilidad detectada en un entorno de pruebas. Según explicó, la prueba fue más allá de lo habitual, porque incluyó desmontar el hardware. La empresa asegura que ya ha publicado las primeras actualizaciones de seguridad y que ha contactado con sus clientes para avisarles de los problemas y recomendarles medidas de mitigación.
RDM confirma que no hay indicios de actividad maliciosa en sus controladores y que sigue colaborando con el NCSC y otras autoridades para vigilar la situación. Por ahora, el episodio muestra lo frágil que puede ser la infraestructura de la comida cuando los aparatos conectados a internet tienen contraseñas débiles, y lo importante que es corregirlo antes de que alguien lo explote.