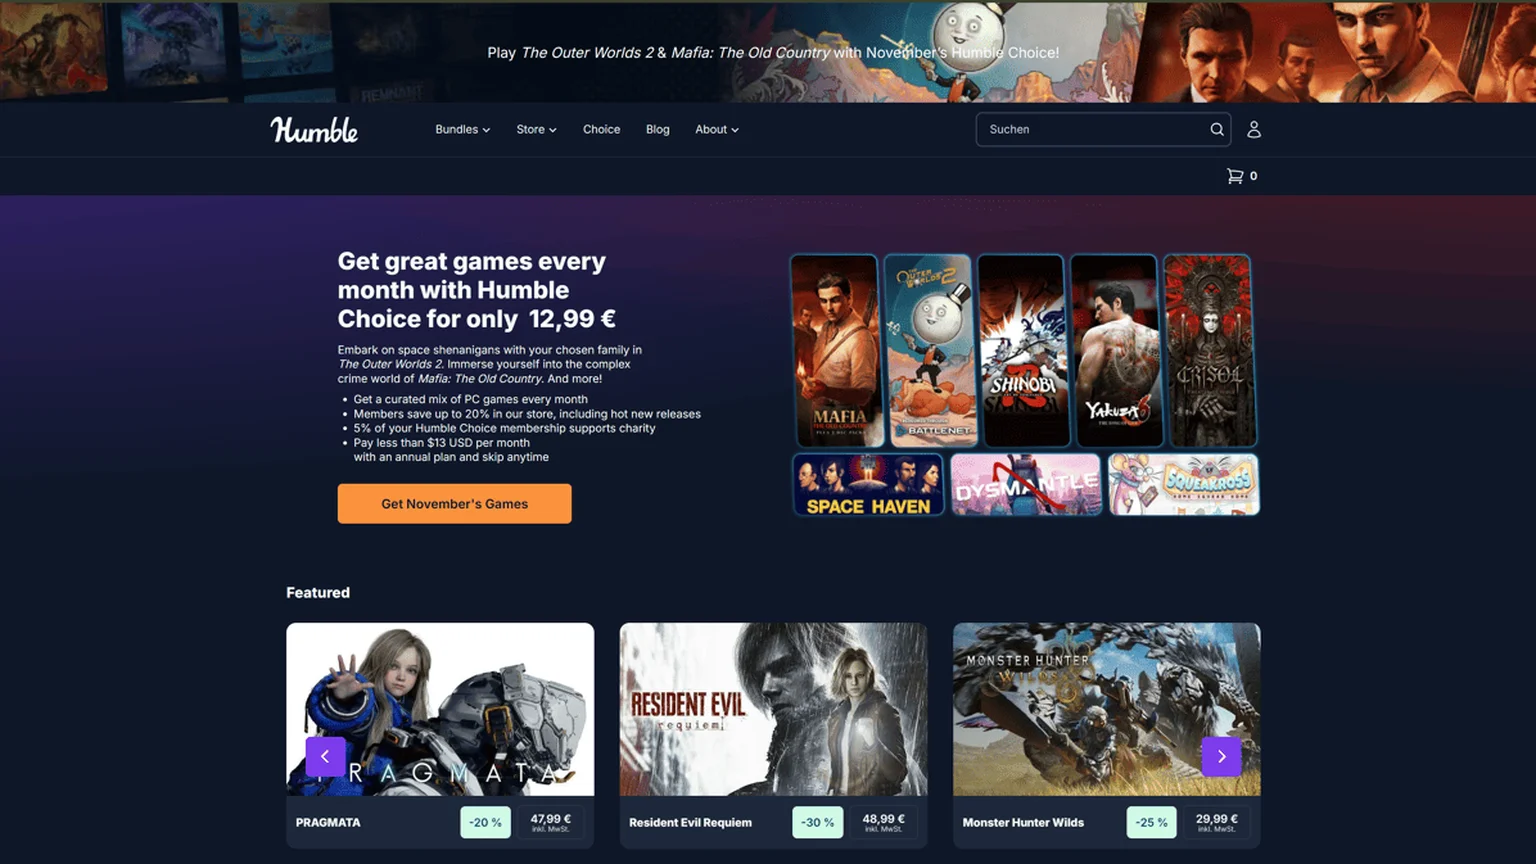
La tienda de juegos Humble Bundle ha estrenado un nuevo diseño y, con él, ha dejado fuera una protección básica: en la página de ajustes de la cuenta ya no aparece la opción para añadir o actualizar la verificación en dos pasos. Con este método, entrar exige un código temporal además de la contraseña; sin él, una clave robada basta para abrir la cuenta, así que su desaparición deja los accesos más expuestos.
Los usuarios que la tenían activada en la versión anterior del sitio no tienen claro si siguen protegidos. Algunos periodistas que han probado la web comprobaron que, al iniciar sesión, el sitio envía un código de acceso al correo electrónico. Otros no recibieron ningún código y entraron solo con correo y contraseña.
Un caso llamó especialmente la atención: alguien con un código rotativo configurado en su aplicación de contraseñas nunca fue invitado a introducirlo. Con la sesión iniciada, esa misma persona pudo cambiar la contraseña sin escribir la anterior.
Otros controles de seguridad también cambiaron
No es el único cambio que preocupa. Quienes han entrado a la web denuncian que el buscador de la biblioteca no responde bien, y que ya no hay filtros para separar los juegos canjeados de los pendientes de canjear. Además, la sesión no se mantiene abierta entre visitas, así que hay que volver a entrar cada vez.
Si se modifica el correo vinculado a la cuenta, el código de verificación se envía únicamente a la nueva dirección y la antigua queda fuera del proceso. Otro usuario asegura que la nueva web solo admite contraseñas de hasta 72 caracteres: con una clave más larga no pudo entrar.
El verano pasado, el grupo Ziff Davis, matriz de Humble Bundle, despidió a varios ingenieros de la tienda, y parte de la plantilla temía que algo así acabara pasando. Algunas voces han llegado a decir que el nuevo diseño está programado con inteligencia artificial, algo que la empresa no ha confirmado.
Humble Bundle no ha respondido a las peticiones de comentario. La empresa tampoco aclara si retirar esta protección fue un fallo o si volverá a incluirla.
Qué puedes hacer ahora
Mientras la empresa no aclare nada, lo más prudente es revisar tu cuenta. Usa una clave larga que no repitas en otros sitios y, si no necesitas que la tienda siga cobrando, borra la tarjeta guardada. Las cuentas pueden conservar datos de pago, por ejemplo para las suscripciones mensuales. Algunas webs de tecnología recomiendan hacerlo hasta que se corrijan los fallos, aunque algunos usuarios dicen no conseguirlo.
Si tenías la verificación activada en otra aplicación, no des por hecho que sigue protegiendo tu cuenta. También puedes comprobar si tu correo ha aparecido en filtraciones de datos. Have I Been Pwned recopila datos de más de 1.049 sitios hackeados y de más de 17.800 millones de direcciones expuestas; solo hay que escribir el correo para comprobar si aparece en alguna filtración.
Otra opción gratuita es Password Checkup, de Google, disponible en passwords.google.com. Clasifica las contraseñas expuestas, débiles y repetidas, y recomienda cambiar de inmediato las primeras. Lo que pase con la verificación en dos pasos dirá mucho sobre el cuidado que la tienda pone en la seguridad de sus clientes.